AWS Backup'ı İndirin – Güvenli Otomatik Bulut Veri Koruması
AWS Backup Genel Bakışı
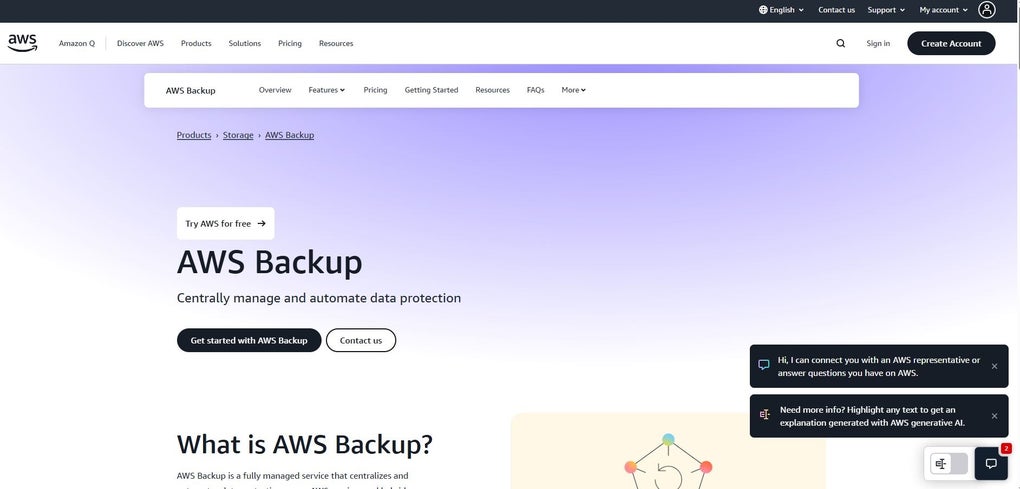
AWS Backup, Amazon Web Services’in tamamen yönetilen, politika‑odaklı çözümüdür ve geniş bir AWS hizmeti ve hibrit iş yükü yelpazesi için veri korumasını merkezileştirir ve otomatikleştirir. Kurumsal, orta ölçekli firmalar ve hatta yeni başlayanlar için tasarlanmış bu hizmet, özel yedekleme betikleri oluşturma operasyonel yükünü ortadan kaldırırken, tüm bulut varlıklarını izlemek, yönetmek ve denetlemek için tek bir kontrol paneli sunar. Temelinde, AWS Backup, Amazon EFS, Amazon RDS, DynamoDB, EC2 Instance Store ve AWS Storage Gateway gibi hizmetlerle yerel entegrasyon sağlayan abonelik‑tabanlı bir model sunar; bu sayede organizasyonlar blok‑seviyesi ve dosya‑seviyesi verileri tutarlı politikalarla koruyabilir. Öne çıkan özelliklerden biri, fidye yazılımı‑kurtarma iş akışıdır.
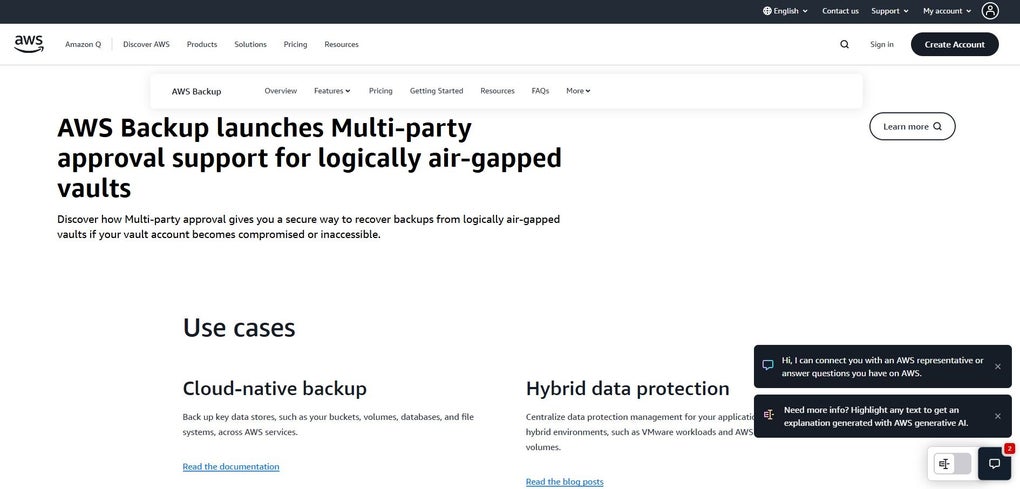
Yedeklemeleri mantıksal olarak hava boşluğu (air‑gapped) kasalarında saklayarak ve kurtarma işlemleri için çok‑taraflı onay desteği sağlayarak, AWS Backup bir ihlal sonrası bile temiz veri kopyalarını geri yükleyebilmenizi mümkün kılar. Uyumluluk içgörüleri platforma entegre edilmiştir ve PCI‑DSS, HIPAA ve GDPR gibi standartlara göre yedekleme etkinliğini haritalayan ayrıntılı raporlar sunar. Bu, güvenlik ve denetim ekiplerinin verilerin yalnızca yedeklenmediğini, aynı zamanda düzenleyici gereksinimlere uygun şekilde saklandığını göstermesine yardımcı olur.
Hizmet ayrıca yedekleme sıklığı, depolama tüketimi ve kurtarma noktası hedefleri (RPO) gibi trendleri ortaya çıkaran güçlü analizler sunar. Bu içgörüler, kapasite planlaması ve maliyet optimizasyonu için yol gösterir ve organizasyonların yalnızca gerçekten ihtiyaç duydukları depolama için ödeme yapmasını sağlar. Misyon‑kritik veritabanları, arşiv günlükleri veya uygulama dosyaları korumak isteseniz de, AWS Backup, AWS ve yerel ortamlar arasında dayanıklı bir felaket kurtarma stratejisi oluşturmak için ölçeklenebilir, güvenli ve maliyet‑etkin bir temel sağlar.
Ana Özellikler ve Faydalar
- Politika‑Tabanlı Otomasyon: Sıklık, saklama süresi ve yaşam döngüsü kurallarını tanımlayan yedekleme planları oluşturun ve tek bir tıklama ile birden çok AWS kaynağına uygulayın.
- Çapraz‑Hizmet Kapsamı: Amazon EFS, RDS, DynamoDB, EC2, Storage Gateway ve daha fazlasıyla yerel entegrasyon, ayrı üçüncü‑taraf araçlarına ihtiyaç duymadan.
- Fidye Yazılımına Hazır Kurtarma: Mantıksal hava boşluğu kasaları ve çok‑taraflı onay iş akışları, yedekleme verilerini yetkisiz değişikliklerden korur ve temiz geri yüklemeler sağlar.
- Uyumluluk & Yönetişim: Dahili raporlar, yedekleme etkinliğini PCI‑DSS, HIPAA, GDPR ve diğer çerçevelerle eşleştirir, denetim hazırlığını basitleştirir.
- Merkezi Kontrol Paneli: Tek bir konsol, yedekleme sağlığı, iş durumu ve depolama tüketimi hakkında gerçek‑zaman görünürlüğü sunar.
- Ölçeklenebilir Depolama Yönetimi: Otomatik katmanlama ve yaşam döngüsü politikaları, eski yedeklemeleri daha düşük maliyetli depolama sınıflarına taşır, harcamayı optimize eder.
- Hibrit Destek: AWS Storage Gateway aracılığıyla yerel iş yüklerini koruyarak, bulutta kullanılan aynı politikaları ve güvenlik kontrollerini genişletir.
- Ayrıntılı Analitik & Uyarılar: İçgörülü metrikler ve özelleştirilebilir uyarılar, yöneticilerin veri kullanılabilirliğini etkilemeden önce potansiyel sorunları önceden görmesini sağlar.
- API‑İlk Tasarım: AWS SDK'ları ve CLI üzerinden tam programatik erişim, CI/CD boru hatları ve özel izleme araçlarıyla entegrasyonu mümkün kılar.
- Güvenli Şifreleme: Dinlenme ve aktarım sırasında veri, AWS KMS ile şifrelenir; ek kontrol için isteğe bağlı müşteri‑yönetimli anahtarlar kullanılabilir.
Bu özelliklerin faydaları basit veri güvenliğinin ötesine geçer. Yedekleme oluşturma ve yaşam döngüsü yönetimini otomatikleştirerek BT ekipleri, yenilik projelerine yönlendirebilecekleri değerli zamanı serbest bırakır. Granüler politika motoru, her iş yükünün belirli RPO ve saklama gereksinimlerini karşılamasını sağlarken, merkezi konsol çok‑hesaplı AWS ortamlarında yaygın olan “dağınıklık” sorununu ortadan kaldırır. Ayrıca, yerleşik uyumluluk raporlaması dış denetim maliyet ve çabasını azaltır; bu da AWS Backup'ı finans, sağlık ve e‑ticaret gibi düzenlemeye tabi sektörler için maliyet‑etkin bir seçenek haline getirir.
Kurulum, Yapılandırma & Uyumluluk
AWS Backup ile başlamak kasıtlı olarak basittir. Tamamen yönetilen bir hizmet olduğundan, yerel makinelerde indirilecek veya kurulacak bir yazılım yoktur; hizmeti doğrudan AWS Management Console’dan veya AWS CLI üzerinden etkinleştirirsiniz. İlk yedekleme planınızı başlatmak için adım‑adım kılavuz aşağıdadır:
- AWS Console’a Giriş Yapın: “Management & Governance” kategorisi altında “Backup” hizmetine gidin.
- Bir Yedekleme Kasası Oluşturun: Kasa, şifrelenmiş yedeklemelerinizi saklayan mantıksal bir konteynerdir. Bir ad belirleyin, şifreleme için bir KMS anahtarı seçin ve gerekirse çok‑taraflı onayı etkinleştirin.
- Bir Yedekleme Planı Tanımlayın: “Create backup plan” düğmesine tıklayın ve bir şablon seçin (ör. günlük, haftalık, aylık). Sıklık, başlangıç penceresi ve saklama süresini RPO/RTO hedeflerinize göre özelleştirin.
- Kaynakları Atayın: Koruma altına almak istediğiniz AWS kaynaklarını seçin – RDS veritabanları, EFS dosya sistemleri veya EC2 örnekleri gibi. Gelecek varlıkların otomatik dahil edilmesi için kaynak etiketleri uygulayabilirsiniz.
- IAM İzinlerini Ayarlayın: Yedekleme hizmetine bağlı IAM rolünün
backup:StartBackupJobvebackup:DeleteBackupVaultizinlerine sahip olduğundan emin olun. - İzleme & Doğrulama: “Backup jobs” sekmesini kullanarak gerçek‑zaman durumunu görüntüleyin. Başarısızlıklar veya kaçırılan pencereler için bildirim almayı sağlayan CloudWatch alarmları yapılandırın.
AWS Backup bir bulut‑yerel hizmet olduğundan, uyumluluk korunan AWS kaynaklarının çalıştığı işletim sistemleri ve platformlarla tanımlanır. Hizmet, EC2 örneklerini barındırabilen (Amazon Linux, Ubuntu, Red Hat gibi Linux dağıtımları ve Windows Server) tüm işletim sistemlerini ve AWS Storage Gateway üzerinden bağlanan yerel sunucuları (Windows Server, Linux, macOS) destekler. Bu geniş uyumluluk, iş yüklerinizi konteyner, sanal makine veya çıplak metal ortamlarda çalıştırıyor olsanız da korumanızı sağlar.
Desteklenen işletim sistemleri şunlardır:
- Amazon Linux 2 ve 2023
- Ubuntu LTS (16.04, 18.04, 20.04, 22.04)
- Red Hat Enterprise Linux (7, 8, 9)
- CentOS, Rocky Linux, AlmaLinux
- Windows Server 2012 R2, 2016, 2019, 2022
- macOS (yerel Mac ortamları için Storage Gateway aracılığıyla)
İlk yapılandırmadan sonra, AWS Backup API'sini kullanarak yedekleme işlemlerini kendi otomasyon betiklerinizle bütünleştirebilirsiniz. Örneğin, AWS CLI ile tek bir komutla isteğe bağlı bir yedekleme başlatabilirsiniz:
aws backup start-backup-job --backup-vault-name MyVault --resource-arn arn:aws:rds:us-east-1:123456789012:db:mydatabase --iam-role-arn arn:aws:iam::123456789012:role/AWSBackupDefaultServiceRoleBu esneklik, yedekleme adımlarını CI/CD boru hatlarına veya felaket kurtarma tatbikatlarına entegre etmesi gereken DevOps ekipleri için AWS Backup'ı güçlü bir araç haline getirir.
Artılar, Eksiler ve Sıkça Sorulan Sorular
Artılar
- Tamamen yönetilen – bakım gerektiren altyapı yok.
- Politika‑odaklı otomasyon insan hatasını azaltır.
- Fidye yazılımına dayanıklı kasalar ve çok‑taraflı onay.
- AWS ekosistemi genelinde geniş hizmet kapsaması.
- Dahili uyumluluk raporlaması ve denetim günlükleri.
- Ölçeklenebilir depolama katmanlaması maliyeti optimize eder.
- AWS KMS kullanarak güvenli şifreleme (müşteri‑yönetimli anahtarlar isteğe bağlı).
- API‑İlk tasarım, mevcut iş akışlarıyla derin entegrasyon sağlar.
Eksiler
- Uzun saklama süreleri ve büyük veri hacimleri maliyeti artırabilir.
- Yalnızca AWS kaynakları ve Storage Gateway üzerinden erişilebilenler desteklenir; AWS dışı iş yükleri ek yapılandırma gerektirir.
- Çok‑hesaplı ortamlarda karmaşıklık, ek IAM yönetişimi gerektirebilir.
- Politika‑tabanlı yedekleme modellerine aşina olmayan organizasyonlar için başlangıç öğrenme eğrisi.
SSS
AWS Backup, yerel hizmet anlık görüntülerinden (snapshot) nasıl farklıdır?
Yerel anlık görüntüler (ör. RDS anlık görüntüleri) manuel olarak veya hizmet‑özel zamanlamalarla oluşturulur. AWS Backup, bu farklı mekanizmaları tek bir politika çerçevesi altında birleştirir; böylece saklama, şifreleme ve bölge‑arası çoğaltma gibi ayarları tek bir konsoldan yönetebilirsiniz.
Bir yedeklemeyi farklı bir AWS hesabına geri yükleyebilir miyim?
Evet. Bir yedekleme kasasını başka bir AWS hesabıyla paylaşıp uygun IAM izinlerini verdiğinizde, hesaplar arasında geri yükleme başlatabilir; bu, geçişler veya felaket kurtarma testleri için kullanışlıdır.
AWS Backup için tipik maliyet modeli nasıldır?
AWS Backup, kullanılan yedekleme depolama alanı (GB‑ay başına) ve bölge‑arası çoğaltma için ek veri transferi üzerinden ücretlendirir. Ön ödeme yoktur; yalnızca tükettiğiniz depolama için ödeme yaparsınız.
AWS Backup ile yerel (on‑premises) veritabanlarını yedeklemek mümkün mü?
Evet. AWS Storage Gateway (File Gateway veya Volume Gateway) dağıtarak yerel depolamayı bir AWS kaynağı gibi sunabilir; böylece bulut iş yükleri için kullanılan aynı yedekleme politikalarını yerel veritabanlarına da uygulayabilirsiniz.
Kurtarma için çok‑taraflı onay nasıl çalışır?
Mantıksal hava boşluğu kasasından bir geri yükleme talebi geldiğinde, sistem veriyi şifre çözmeden ve erişime açmadan önce iki veya daha fazla önceden belirlenmiş IAM kullanıcısı veya rolünden onay ister. Bu, tek bir ele geçirilmiş kimlik bilgilerinin kötü niyetli bir kurtarma başlatmasını engeller.
Genel olarak, AWS Backup, AWS ekosistemi boyunca verileri korumak için güçlü, güvenli ve yüksek otomasyonlu bir çözüm sunar. Politika‑odaklı yaklaşımı, fidye‑yazılımına dayanıklı kasaları ve kapsamlı uyumluluk raporlaması, yedekleme operasyonlarını basitleştirirken katı güvenlik standartlarını korumak isteyen organizasyonlar için mükemmel bir seçimdir.
Son Değerlendirme & Eylem Çağrısı
Günümüzün tehdit dolu bulut ortamında veri koruması artık bir lüks değil, bir zorunluluktur. AWS Backup, tek bir merkezi platform sunarak yedekleme oluşturmayı otomatikleştirir, saklama politikalarını uygular ve mantıksal hava boşluğu kasalarıyla fidye‑yazılımı saldırılarına karşı korur. Temel AWS hizmetleriyle derin entegrasyonu, üçüncü‑taraf araçlarına duyulan ihtiyacı ortadan kaldırırken, yerleşik uyumluluk panoları ek çaba harcamadan düzenleyici yükümlülükleri karşılamanızı sağlar. Büyük veri setlerinde maliyet artışı olabilse de, depolama katmanlaması ve hassas yaşam döngüsü kuralları sayesinde yalnızca gerçekten ihtiyaç duyduğunuz şey için ödeme yaparsınız.
Zaten AWS içinde çalışıyorsanız, güvenilir bir yedekleme çözümü için başka bir yere bakmanıza gerek yok. AWS Backup'ı bugün etkinleştirin, ilk yedekleme planınızı tanımlayın ve Amazon’un dünya‑çapında altyapısının veri korumasının ağır işini üstlenmesine izin verin. Aşağıdaki düğmeye tıklayarak ücretsiz deneme başlatın ve işinizle birlikte ölçeklenen güvenli, otomatik yedeklemeleri deneyimleyin.